11. 타원곡선과 DSA, ECDSA
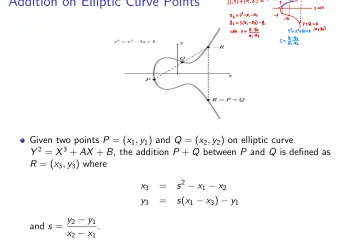
DSA와 Diffie-Hellman은 일반적인 유한체 곱셈군에서의 DLP 어려움에 기초한다. ECC는 타원곡선 위 점들로 이루어진 유한군을 사용하며, 같은 목표 보안강도에서 유한체 DLP보다 짧은 키/매개변수를 사용할 수 있다.
164 published posts · Page 15 of 28
DSA와 Diffie-Hellman은 일반적인 유한체 곱셈군에서의 DLP 어려움에 기초한다. ECC는 타원곡선 위 점들로 이루어진 유한군을 사용하며, 같은 목표 보안강도에서 유한체 DLP보다 짧은 키/매개변수를 사용할 수 있다.
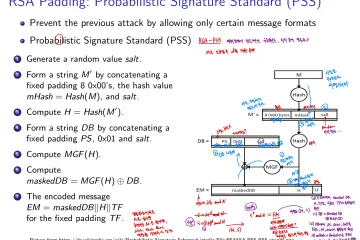
Bob이 Alice에게 메시지를 보낼 때 메시지의 기밀성보다 발신자가 Bob인지, 메시지가 바뀌지 않았는지를 보장하려는 상황에서 전자서명을 사용한다.
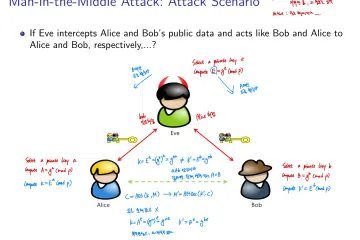
Diffie-Hellman은 공개된 통신만으로 두 사람이 같은 비밀값을 계산하게 한다. 그 기반에는 군의 연산과 이산로그 문제가 있으며, ElGamal 암호도 이 구조를 이용한다.
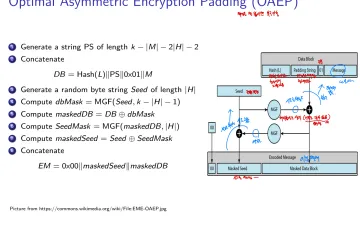
RSA는 큰 정수의 거듭제곱과 모듈러 연산을 바탕으로 평문을 암호화한다. 키를 만드는 데는 소수 판정과 확장 유클리드 알고리즘이 필요하고, 안전하게 사용하려면 OAEP 같은 인코딩도 필요하다.
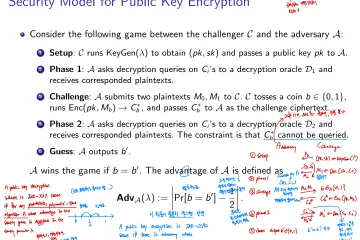
공개키 암호는 암호화 키와 복호화 키가 다르다. 암호화에 쓰는 공개키는 공개해도 되고, 복호화에 쓰는 비밀키는 소유자만 보유한다. RSA, ElGamal, NTRU가 대표적인 예다.
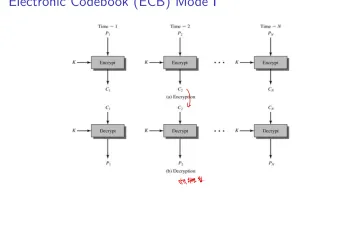
DES, AES 같은 블록암호는 고정 길이의 블록만 처리한다. 길이가 다양한 실제 메시지를 여러 블록으로 나누어 암복호화하는 절차가 Mode of Operation이다.