비밀을 직접 보내지 않았다는 사실만으로 영지식이 보장되지는 않는다. 주고받은 메시지에 비밀의 일부가 남을 수 있기 때문이다. 비밀을 모르는 알고리즘도 검증자가 본 것과 같은 분포의 기록을 만들 수 있는가가 영지식을 판단하는 기준이다.
한편 증명자가 비밀을 안다는 것은 어떻게 확인할까? 이번에는 그 증명자를 이용해 실제 witness를 계산하는 추출기(extractor) 를 생각한다. 시뮬레이터는 검증자가 새 정보를 얻지 못함을 보이고, 추출기는 증명자가 지식을 가지고 있음을 보인다.
여기서 witness는 공개 주장을 참으로 만드는 구체적인 데이터다. “의 제곱근을 안다”는 주장에서는 그 제곱근이 witness다.
1. 대화형 증명: 완전성(completeness)과 건전성(soundness)
ZKP (2) 강의 2~3쪽
증명자 와 검증자 는 공개 입력 를 공유하고 메시지를 주고받는다. 마지막에 가 accept 또는 reject를 출력한다. 참인 입력들의 집합을 언어 이라 한다.
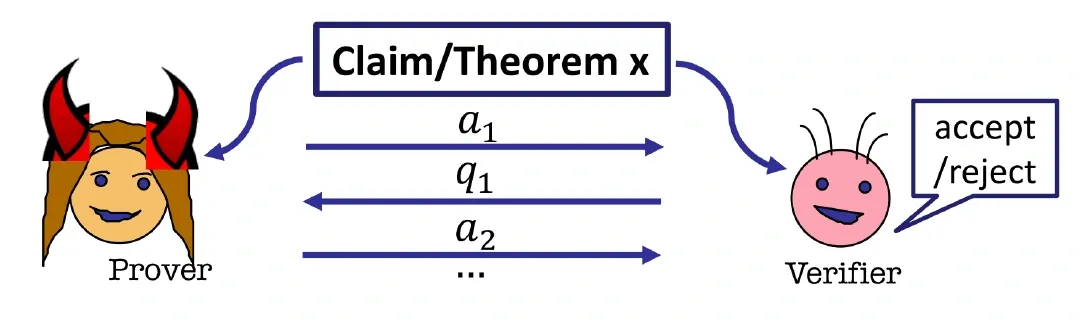
일반적인 언어의 입력에는 , 뒤의 제곱잉여 예제에서 비밀 제곱근에는 를 사용한다. 둘은 역할이 다르다.
완전성(completeness): 참인 주장은 통과한다
강의는 정직한 증명자가 유효한 witness를 가지고 프로토콜을 따르면 항상 통과하는 perfect completeness를 사용한다.
완전성(completeness)은 정직한 실행에 대한 조건이다. 참인 입력이라도 증명자가 일부러 잘못된 답을 보내면 거절될 수 있다.
식의 는 공개 입력 를 두고 두 알고리즘이 대화한 결과를 뜻한다. 위 식은 “가 참인 입력이면, 정직한 두 참여자가 어떤 난수를 골라도 accept한다”라고 읽으면 된다. 이것만으로 거짓 주장을 막는다는 결론은 나오지 않으므로 다음 조건이 따로 필요하다.
건전성(soundness): 거짓인 주장을 받아들일 확률이 작다
는 규칙을 어기는 증명자다. 대화형 proof의 건전성(soundness)은 계산 능력이 무제한인 까지 상대한다. 검증자는 확률적 다항시간 알고리즘(PPT)이고, 위 확률은 참여자들의 난수 선택에 대해 계산한다.
는 보안 매개변수다. 강의의 표기는 입력 길이를 기준으로 쓴 표현이며, 여기서는 보안 매개변수를 따로 표시한다.
여기서 는 특정한 속임수 하나만 막으면 된다는 뜻이 아니다. 증명자가 어떤 전략을 쓰더라도 거짓 입력을 통과시킬 확률이 상한 이하여야 한다. 뒤의 QR 한 라운드는 이 상한이 인 기본 단계이고, 반복을 통해 오류를 negligible하게 줄인다.
Negligible은 단순히 작은 상수가 아니다
함수 가 negligible이라는 것은 모든 양의 다항식 에 대해, 충분히 큰 에서
가 성립한다는 뜻이다.
| 함수 | Negligible 여부 | 이유 |
|---|---|---|
| 해당 | 모든 역다항식보다 결국 작아진다 | |
| 해당하지 않음 | 예를 들어 보다 작아지지 않는다 | |
| 이라는 고정 상수 | 점근적 의미에서는 해당하지 않음 | 가 증가해도 줄어들지 않는다 |
QR 프로토콜을 번 반복하면 건전성(soundness) 오류는 다. 로 잡으면 negligible하다. 실제 매개변수에서 충분히 작은 확률을 고르는 일과 점근적 정의를 구별해야 한다.
2. 검증자가 보는 모든 것: view
강의 4~5쪽
“검증자가 무엇을 배웠는가”를 직접 수학적 대상으로 삼기는 어렵다. 대신 검증자가 계산에 사용할 수 있는 입력 전체를 모은다. 이것이 view다.
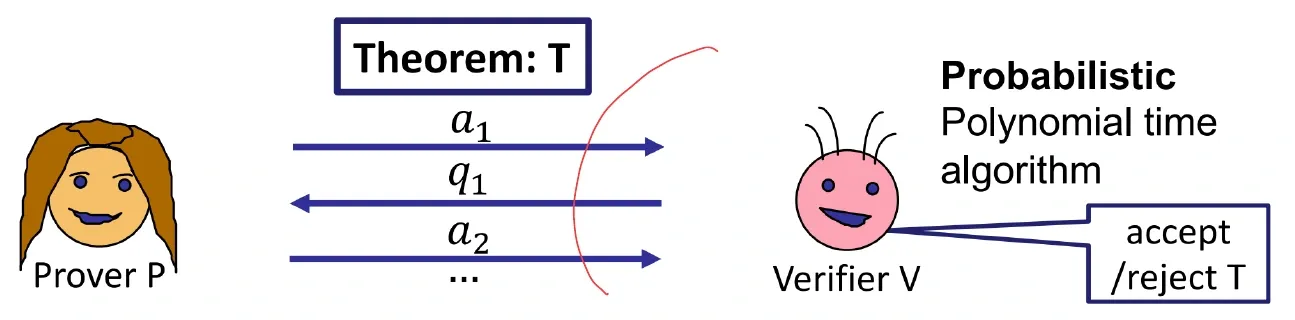
공개 입력 를 고정하면, view는 대화 메시지와 검증자의 random tape 로 표현할 수 있다.
정확한 인코딩에 따라 공개 입력이나 검증자의 출력도 함께 적는다. 검증자가 보낸 메시지와 최종 출력은 자신의 입력·난수·수신 메시지로 다시 계산할 수 있다.
여기서 한 번 실행해 얻은 기록 하나와, 실행마다 달라지는 기록의 확률분포를 구별해야 한다. 필기의 “확률분포” 표시는 이 차이를 강조한다. 와 가 난수를 쓰므로 같은 공개 입력에도 여러 view가 나올 수 있다.
검증자가 계산하는 비밀에 관한 추측, 통계, 다음 행동은 모두 자신의 view에서 나온다. 따라서 영지식의 질문은 다음처럼 바뀐다.
실제 view가 공개 입력과 주장이 참이라는 사실을 넘어서는 정보를 담고 있는가?
예를 들어 메시지만 보면 무작위 비트처럼 보여도, 검증자가 자신의 난수와 결합하면 비밀을 계산할 수 있을지 모른다. 그래서 메시지 각각이 그럴듯하게 무작위라는 설명만으로는 부족하다. 검증자가 함께 가지고 있는 정보 사이의 상관관계까지 view에 담아 비교해야 한다.
3. 시뮬레이션으로 영지식성(zero-knowledge)을 정의한다
강의 6~8쪽
시뮬레이터 는 witness 없이 공개 입력만 받아 검증자의 view처럼 보이는 출력을 만드는 효율적인 알고리즘이다.
는 보안 매개변수를 단항으로 표시한 입력이다. 시뮬레이터에게 witness 를 주는 것은 허용하지 않는다. 비밀을 주고 비슷한 기록을 만들게 하면 “비밀 없이도 가능한 계산”이라는 비교가 사라진다.
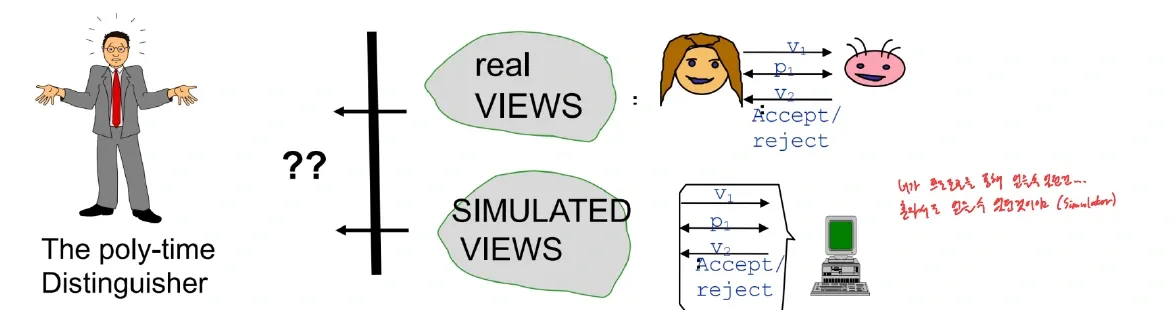
필기에 적힌 “혼자 view 생성”이 핵심이다. 실제 대화가 끝난 뒤 검증자가 계산할 수 있는 것을, 공개 입력만으로 만든 view에서도 계산할 수 있다면 대화로 추가적인 계산 능력을 얻었다고 보기 어렵다.
계산적 구별 불가능성(computational indistinguishability)
분포들의 모음 와 를 생각하자. PPT 구별자 가 어느 쪽의 표본을 받았는지 구분하는 이득이 negligible하면
라고 쓴다. 구체적으로 모든 PPT 에 대해
여야 한다.
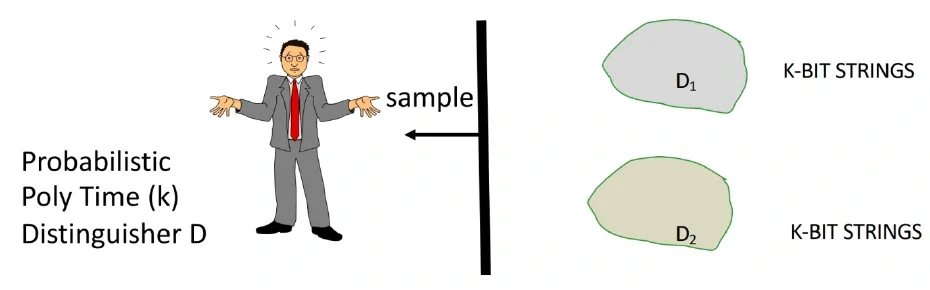
출처를 균등하게 고르는 게임으로 표현하면, 정답 확률은 에 negligible한 이득을 더한 정도다. “어떤 구별자도 구별하지 못한다”에서 PPT라는 계산 제한을 빼면 더 강한 조건이 된다.
| 영지식의 종류 | 실제 view와 시뮬레이션 view의 관계 |
|---|---|
| Perfect ZK | 두 분포가 정확히 같다 |
| Statistical ZK | 두 분포의 통계적 거리가 negligible하다 |
| Computational ZK | 모든 효율적인 구별자의 이득이 negligible하다 |
계산적 ZK는 분포가 문자 그대로 같다고 주장하지 않는다. 반면 뒤에서 보일 QR 시뮬레이션은 분포가 정확히 일치한다.
시뮬레이션의 논리는 계산을 이어 붙여 보면 분명해진다. 검증자가 실제 view에서 비밀에 관한 어떤 값을 효율적으로 계산한다면, 먼저 로 view를 만든 다음 같은 계산을 할 수도 있다. 시뮬레이터가 witness를 받지 않았으므로 그 계산 능력을 증명자가 새로 알려 준 비밀 덕분이라고 할 수 없다는 것이다. 따라서 비교 대상은 특정 기록 하나의 모양이 아니라, 그 뒤에 수행할 계산까지 구별하지 못하게 하는 전체 분포다.
4. HVZK와 full ZK
강의 8~9쪽
정직한 검증자만 상대하는 경우
Honest-Verifier Zero Knowledge(HVZK)는 정해진 절차를 따르는 의 view를 시뮬레이션한다.
검증자가 공정한 동전을 던지기로 했다면 실제로 그 규칙을 지킨다고 가정한다.
임의의 효율적인 검증자를 상대하는 경우
악의적인 는 첫 메시지에 따라 질문을 고르거나 편향된 난수를 사용할 수 있다. Full ZK에서는 이런 검증자마다 대응하는 시뮬레이터가 있어야 한다.
모든 검증자에 대해 하나의 똑같은 시뮬레이터를 강요하는 식이 아니다. 시뮬레이터는 상대할 에 의존할 수 있다. 필기의 computationally bounded 표시는 검증자의 범위를 설명한다.
양화사의 순서를 말로 풀면 “효율적인 검증 전략을 하나 정하자. 그러면 그 전략이 보게 될 기록을 흉내 내는 시뮬레이터가 있어야 하고, 그 시뮬레이터는 모든 참인 공개 입력에서 작동해야 한다”가 된다. 검증 전략을 보고 시뮬레이터를 정할 수는 있지만, 매 입력마다 비밀 답을 미리 넣은 별도 프로그램을 골라서는 안 된다. 또한 여기서 악의적이라는 말은 공격 의도를 추측한다는 뜻이 아니라, 정해진 질문 선택 규칙을 따르지 않는 알고리즘까지 허용한다는 뜻이다.
영지식성(zero-knowledge) 조건은 유효한 witness로 실행하는 참인 입력에 요구한다. 거짓 입력을 받아들이지 않는 문제는 건전성(soundness)이 담당한다. 완전성(completeness)·건전성(soundness)·영지식성(zero-knowledge)을 함께 만족해야 zero-knowledge interactive proof다.
보충으로, 일반적인 정의에서는 검증자가 이미 가진 보조 입력도 함께 고려한다. 시뮬레이터에도 같은 공개 입력과 보조 입력을 주고 view를 비교한다. 또한 아래 rewinding 시뮬레이터는 기대 다항시간을 사용한다.
보조 입력(auxiliary input)은 검증자가 대화 전에 이미 가진 관련 정보다. 그것까지 같은 조건으로 주어야 대화에서 새로 얻은 정보를 비교할 수 있다. 기대 다항시간(expected polynomial time)은 실행 시간이 매번 일정한 한도 안에 든다는 뜻이 아니라, 난수 선택에 따른 평균 실행 시간이 다항식으로 제한된다는 뜻이다. 되감기에서 드물게 여러 번 실패할 수 있어도 평균 비용이 작으면 이 조건을 만족할 수 있다.
5. QR 프로토콜을 다시 쓰기
강의 10~11쪽
공개 입력은 , 비밀 witness는
인 제곱근이다. 는 과 서로소인 나머지들의 곱셈군이다. 역원이 필요한 계산이므로 을 포함한 모든 나머지에서 무작정 원소를 고르면 안 된다.
한 라운드는 다음과 같다.
- 가 를 균등하게 뽑고 을 보낸다.
- 가 을 균등하게 골라 보낸다.
- 가 다음 응답을 보낸다.
검증자는 원소들이 요구된 군에 속하는지 확인하고
이면 받아들인다.
)%3b%7d%23mermaid-0 rect.note%5bdata-look='neo'%5d%7bstroke:hsl(52.6829268293%2c 60%25%2c 73.9215686275%25)%3bfill:%23fff5ad%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 text.actor%26gt%3btspan%7bfill:%2328332d%3bstroke:none%3b%7d%23mermaid-0 .actor-line%7bstroke:%239bafa2%3b%7d%23mermaid-0 .innerArc%7bstroke-width:1.5%3bstroke-dasharray:none%3b%7d%23mermaid-0 .messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%2328332d%3b%7d%23mermaid-0 .messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%2328332d%3b%7d%23mermaid-0 %5bid%24='-arrowhead'%5d path%7bfill:%2328332d%3bstroke:%2328332d%3b%7d%23mermaid-0 .sequenceNumber%7bfill:%23b288a2%3b%7d%23mermaid-0 %5bid%24='-sequencenumber'%5d%7bfill:%2328332d%3b%7d%23mermaid-0 %5bid%24='-crosshead'%5d path%7bfill:%2328332d%3bstroke:%2328332d%3b%7d%23mermaid-0 .messageText%7bfill:%2328332d%3bstroke:none%3b%7d%23mermaid-0 .labelBox%7bstroke:%239bafa2%3bfill:%23f7f9f7%3bfilter:none%3b%7d%23mermaid-0 .labelText%2c%23mermaid-0 .labelText%26gt%3btspan%7bfill:%2328332d%3bstroke:none%3b%7d%23mermaid-0 .loopText%2c%23mermaid-0 .loopText%26gt%3btspan%7bfill:%2328332d%3bstroke:none%3b%7d%23mermaid-0 .sectionTitle%2c%23mermaid-0 .sectionTitle%26gt%3btspan%7bfill:%2328332d%3bstroke:none%3b%7d%23mermaid-0 .loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:%239bafa2%3bfill:%239bafa2%3b%7d%23mermaid-0 .note%7bstroke:hsl(52.6829268293%2c 60%25%2c 73.9215686275%25)%3bfill:%23fff5ad%3b%7d%23mermaid-0 .noteText%2c%23mermaid-0 .noteText%26gt%3btspan%7bfill:%23333%3bstroke:none%3bfont-weight:normal%3b%7d%23mermaid-0 .activation0%7bfill:%23edf4ef%3bstroke:hsl(137.1428571429%2c 24.1379310345%25%2c 84.3137254902%25)%3b%7d%23mermaid-0 .activation1%7bfill:%23edf4ef%3bstroke:hsl(137.1428571429%2c 24.1379310345%25%2c 84.3137254902%25)%3b%7d%23mermaid-0 .activation2%7bfill:%23edf4ef%3bstroke:hsl(137.1428571429%2c 24.1379310345%25%2c 84.3137254902%25)%3b%7d%23mermaid-0 .actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-0 .actorPopupMenuPanel%7bposition:absolute%3bfill:%23f7f9f7%3bbox-shadow:0px 8px 16px 0px rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px 5px 2px rgb(0 0 0 / 0.4))%3b%7d%23mermaid-0 .actor-man circle%2c%23mermaid-0 line%7bfill:%23f7f9f7%3bstroke-width:2px%3b%7d%23mermaid-0 g rect.rect%7bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3bstroke:%239bafa2%3b%7d%23mermaid-0 .node .neo-node%7bstroke:%239bafa2%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node rect%2c%23mermaid-0 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-0 %5bdata-look='neo'%5d.node polygon%7bstroke:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node path%7bstroke:url(%23mermaid-0-gradient)%3bstroke-width:1px%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239bafa2%3bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle%7bstroke:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 :root%7b--mermaid-font-family:Arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol id='mermaid-0-computer' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M2 2v13h20v-13h-20zm18 11h-16v-9h16v9zm-10.228 6l.466-1h3.524l.467 1h-4.457zm14.228 3h-24l2-6h2.104l-1.33 4h18.45l-1.297-4h2.073l2 6zm-5-10h-14v-7h14v7z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-database' fill-rule='evenodd' clip-rule='evenodd'%3e%3cpath transform='scale(.5)' d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258 20.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-clock' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M12 2c5.514 0 10 4.486 10 10s-4.486 10-10 10-10-4.486-10-10 4.486-10 10-10zm0-2c-6.627 0-12 5.373-12 12s5.373 12 12 12 12-5.373 12-12-5.373-12-12-12zm5.848 12.459c.202.038.202.333.001.372-1.907.361-6.045 1.111-6.547 1.111-.719 0-1.301-.582-1.301-1.301 0-.512.77-5.447 1.125-7.445.034-.192.312-.181.343.014l.985 6.238 5.394 1.011z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-arrowhead' refX='7.9' refY='5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M -1 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-crosshead' markerWidth='15' markerHeight='8' orient='auto' refX='4' refY='4.5'%3e%3cpath fill='none' stroke='black' stroke-width='1pt' d='M 1%2c2 L 6%2c7 M 6%2c2 L 1%2c7' style='stroke-dasharray: 0%2c 0%3b'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-filled-head' refX='15.5' refY='7' markerWidth='20' markerHeight='28' orient='auto'%3e%3cpath d='M 18%2c7 L9%2c13 L14%2c7 L9%2c1 Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-sequencenumber' refX='15' refY='15' markerWidth='60' markerHeight='40' orient='auto'%3e%3ccircle cx='15' cy='15' r='6'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidTopArrowHead' refX='7.9' refY='7.25' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 8 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidBottomArrowHead' refX='7.9' refY='0.75' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 0 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickTopArrowHead' refX='7.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 7 7' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickBottomArrowHead' refX='7.5' refY='0' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 7 L 7 0' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3ctext x='76' y='80' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%ec%83%88%eb%a1%9c%ec%9a%b4 r %ec%84%a0%ed%83%9d%2c s = r%c2%b2%3c/text%3e%3ctext x='76' y='97' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3emod N%3c/text%3e%3cpath d='M 76%2c126 C 136%2c116 136%2c156 76%2c146' class='messageLine0' data-et='message' data-id='i0' data-from='P' data-to='P' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='174' y='171' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3es%3c/text%3e%3cline x1='76' y1='200' x2='271' y2='200' class='messageLine0' data-et='message' data-id='i1' data-from='P' data-to='V' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='276' y='215' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%eb%ac%b4%ec%9e%91%ec%9c%84 %ec%a7%88%eb%ac%b8 b %ec%84%a0%ed%83%9d%3c/text%3e%3cpath d='M 276%2c244 C 336%2c234 336%2c274 276%2c264' class='messageLine0' data-et='message' data-id='i2' data-from='V' data-to='V' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='177' y='289' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eb%3c/text%3e%3cline x1='274' y1='318' x2='79' y2='318' class='messageLine0' data-et='message' data-id='i3' data-from='V' data-to='P' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='174' y='333' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eb=1%ec%9d%b4%eb%a9%b4 r%2c b=0%ec%9d%b4%eb%a9%b4 rx mod N%3c/text%3e%3cline x1='76' y1='362' x2='271' y2='362' class='messageLine0' data-et='message' data-id='i4' data-from='P' data-to='V' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='276' y='377' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3ez%c2%b2 = s %c2%b7 y%5e(1-b) mod%3c/text%3e%3ctext x='276' y='394' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: Arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eN %ea%b2%80%ec%82%ac%3c/text%3e%3cpath d='M 276%2c423 C 336%2c413 336%2c453 276%2c443' class='messageLine0' data-et='message' data-id='i5' data-from='V' data-to='V' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3c/svg%3e)
)%3b%7d%23mermaid-dark-0%20rect.note%5bdata-look='neo'%5d%7bstroke:%238b5cf6%3bfill:%2327223f%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20text.actor%26gt%3btspan%7bfill:%23e2e8f0%3bstroke:none%3b%7d%23mermaid-dark-0%20.actor-line%7bstroke:%23ccc%3b%7d%23mermaid-dark-0%20.innerArc%7bstroke-width:1.5%3bstroke-dasharray:none%3b%7d%23mermaid-dark-0%20.messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%2363f6ff%3b%7d%23mermaid-dark-0%20.messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%2363f6ff%3b%7d%23mermaid-dark-0%20%5bid%24='-arrowhead'%5d%20path%7bfill:%2363f6ff%3bstroke:%2363f6ff%3b%7d%23mermaid-dark-0%20.sequenceNumber%7bfill:black%3b%7d%23mermaid-dark-0%20%5bid%24='-sequencenumber'%5d%7bfill:%2363f6ff%3b%7d%23mermaid-dark-0%20%5bid%24='-crosshead'%5d%20path%7bfill:%2363f6ff%3bstroke:%2363f6ff%3b%7d%23mermaid-dark-0%20.messageText%7bfill:%23e2e8f0%3bstroke:none%3b%7d%23mermaid-dark-0%20.labelBox%7bstroke:%2300f0ff%3bfill:%23172d59%3bfilter:none%3b%7d%23mermaid-dark-0%20.labelText%2c%23mermaid-dark-0%20.labelText%26gt%3btspan%7bfill:%23e2e8f0%3bstroke:none%3b%7d%23mermaid-dark-0%20.loopText%2c%23mermaid-dark-0%20.loopText%26gt%3btspan%7bfill:lightgrey%3bstroke:none%3b%7d%23mermaid-dark-0%20.sectionTitle%2c%23mermaid-dark-0%20.sectionTitle%26gt%3btspan%7bfill:lightgrey%3bstroke:none%3b%7d%23mermaid-dark-0%20.loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:%2300f0ff%3bfill:%2300f0ff%3b%7d%23mermaid-dark-0%20.note%7bstroke:%238b5cf6%3bfill:%2327223f%3b%7d%23mermaid-dark-0%20.noteText%2c%23mermaid-dark-0%20.noteText%26gt%3btspan%7bfill:%23e2e8f0%3bstroke:none%3bfont-weight:normal%3b%7d%23mermaid-dark-0%20.activation0%7bfill:hsl(220%2c%2058.9285714286%25%2c%2037.9607843137%25)%3bstroke:%23ccc%3b%7d%23mermaid-dark-0%20.activation1%7bfill:hsl(220%2c%2058.9285714286%25%2c%2037.9607843137%25)%3bstroke:%23ccc%3b%7d%23mermaid-dark-0%20.activation2%7bfill:hsl(220%2c%2058.9285714286%25%2c%2037.9607843137%25)%3bstroke:%23ccc%3b%7d%23mermaid-dark-0%20.actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-dark-0%20.actorPopupMenuPanel%7bposition:absolute%3bfill:%23172d59%3bbox-shadow:0px%208px%2016px%200px%20rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px%205px%202px%20rgb(0%200%200%20/%200.4))%3b%7d%23mermaid-dark-0%20.actor-man%20circle%2c%23mermaid-dark-0%20line%7bfill:%23172d59%3bstroke-width:2px%3b%7d%23mermaid-dark-0%20g%20rect.rect%7bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3bstroke:%2300f0ff%3b%7d%23mermaid-dark-0%20.node%20.neo-node%7bstroke:%2300f0ff%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20rect%2c%23mermaid-dark-0%20%5bdata-look='neo'%5d.cluster%20rect%2c%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20polygon%7bstroke:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.swimlane.cluster%20rect%7bfilter:none%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20path%7bstroke:url(%23mermaid-dark-0-gradient)%3bstroke-width:1px%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20.outer-path%7bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20.neo-line%20path%7bstroke:%2300f0ff%3bfilter:none%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20circle%7bstroke:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20circle%20.state-start%7bfill:black%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.icon-shape%20.icon%7bfill:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.icon-shape%20.icon-neo%20path%7bstroke:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20:root%7b--mermaid-font-family:Arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol%20id='mermaid-dark-0-computer'%20width='24'%20height='24'%3e%3cpath%20transform='scale(.5)'%20d='M2%202v13h20v-13h-20zm18%2011h-16v-9h16v9zm-10.228%206l.466-1h3.524l.467%201h-4.457zm14.228%203h-24l2-6h2.104l-1.33%204h18.45l-1.297-4h2.073l2%206zm-5-10h-14v-7h14v7z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol%20id='mermaid-dark-0-database'%20fill-rule='evenodd'%20clip-rule='evenodd'%3e%3cpath%20transform='scale(.5)'%20d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258%2020.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol%20id='mermaid-dark-0-clock'%20width='24'%20height='24'%3e%3cpath%20transform='scale(.5)'%20d='M12%202c5.514%200%2010%204.486%2010%2010s-4.486%2010-10%2010-10-4.486-10-10%204.486-10%2010-10zm0-2c-6.627%200-12%205.373-12%2012s5.373%2012%2012%2012%2012-5.373%2012-12-5.373-12-12-12zm5.848%2012.459c.202.038.202.333.001.372-1.907.361-6.045%201.111-6.547%201.111-.719%200-1.301-.582-1.301-1.301%200-.512.77-5.447%201.125-7.445.034-.192.312-.181.343.014l.985%206.238%205.394%201.011z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-arrowhead'%20refX='7.9'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto-start-reverse'%3e%3cpath%20d='M%20-1%200%20L%2010%205%20L%200%2010%20z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-crosshead'%20markerWidth='15'%20markerHeight='8'%20orient='auto'%20refX='4'%20refY='4.5'%3e%3cpath%20fill='none'%20stroke='black'%20stroke-width='1pt'%20d='M%201%2c2%20L%206%2c7%20M%206%2c2%20L%201%2c7'%20style='stroke-dasharray:%200%2c%200%3b'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-filled-head'%20refX='15.5'%20refY='7'%20markerWidth='20'%20markerHeight='28'%20orient='auto'%3e%3cpath%20d='M%2018%2c7%20L9%2c13%20L14%2c7%20L9%2c1%20Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-sequencenumber'%20refX='15'%20refY='15'%20markerWidth='60'%20markerHeight='40'%20orient='auto'%3e%3ccircle%20cx='15'%20cy='15'%20r='6'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-solidTopArrowHead'%20refX='7.9'%20refY='7.25'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto-start-reverse'%3e%3cpath%20d='M%200%200%20L%2010%208%20L%200%208%20z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-solidBottomArrowHead'%20refX='7.9'%20refY='0.75'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto-start-reverse'%3e%3cpath%20d='M%200%200%20L%2010%200%20L%200%208%20z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-stickTopArrowHead'%20refX='7.5'%20refY='7'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto-start-reverse'%3e%3cpath%20d='M%200%200%20L%207%207'%20stroke='black'%20stroke-width='1.5'%20fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker%20id='mermaid-dark-0-stickBottomArrowHead'%20refX='7.5'%20refY='0'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto-start-reverse'%3e%3cpath%20d='M%200%207%20L%207%200'%20stroke='black'%20stroke-width='1.5'%20fill='none'/%3e%3c/marker%3e%3c/defs%3e%3ctext%20x='76'%20y='80'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3e%ec%83%88%eb%a1%9c%ec%9a%b4%20r%20%ec%84%a0%ed%83%9d%2c%20s%20=%20r%c2%b2%3c/text%3e%3ctext%20x='76'%20y='97'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3emod%20N%3c/text%3e%3cpath%20d='M%2076%2c126%20C%20136%2c116%20136%2c156%2076%2c146'%20class='messageLine0'%20data-et='message'%20data-id='i0'%20data-from='P'%20data-to='P'%20stroke-width='2'%20stroke='none'%20marker-end='url(%23mermaid-dark-0-arrowhead)'%20style='fill:%20none%3b'/%3e%3ctext%20x='174'%20y='171'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3es%3c/text%3e%3cline%20x1='76'%20y1='200'%20x2='271'%20y2='200'%20class='messageLine0'%20data-et='message'%20data-id='i1'%20data-from='P'%20data-to='V'%20stroke-width='2'%20stroke='none'%20marker-end='url(%23mermaid-dark-0-arrowhead)'%20style='fill:%20none%3b'/%3e%3ctext%20x='276'%20y='215'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3e%eb%ac%b4%ec%9e%91%ec%9c%84%20%ec%a7%88%eb%ac%b8%20b%20%ec%84%a0%ed%83%9d%3c/text%3e%3cpath%20d='M%20276%2c244%20C%20336%2c234%20336%2c274%20276%2c264'%20class='messageLine0'%20data-et='message'%20data-id='i2'%20data-from='V'%20data-to='V'%20stroke-width='2'%20stroke='none'%20marker-end='url(%23mermaid-dark-0-arrowhead)'%20style='fill:%20none%3b'/%3e%3ctext%20x='177'%20y='289'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3eb%3c/text%3e%3cline%20x1='274'%20y1='318'%20x2='79'%20y2='318'%20class='messageLine0'%20data-et='message'%20data-id='i3'%20data-from='V'%20data-to='P'%20stroke-width='2'%20stroke='none'%20marker-end='url(%23mermaid-dark-0-arrowhead)'%20style='fill:%20none%3b'/%3e%3ctext%20x='174'%20y='333'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3eb=1%ec%9d%b4%eb%a9%b4%20r%2c%20b=0%ec%9d%b4%eb%a9%b4%20rx%20mod%20N%3c/text%3e%3cline%20x1='76'%20y1='362'%20x2='271'%20y2='362'%20class='messageLine0'%20data-et='message'%20data-id='i4'%20data-from='P'%20data-to='V'%20stroke-width='2'%20stroke='none'%20marker-end='url(%23mermaid-dark-0-arrowhead)'%20style='fill:%20none%3b'/%3e%3ctext%20x='276'%20y='377'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3ez%c2%b2%20=%20s%20%c2%b7%20y%5e(1-b)%20mod%3c/text%3e%3ctext%20x='276'%20y='394'%20text-anchor='middle'%20dominant-baseline='middle'%20alignment-baseline='middle'%20class='messageText'%20dy='1em'%20style='font-family:%20Arial%2c%20sans-serif%3b%20font-size:%2016px%3b%20font-weight:%20400%3b'%3eN%20%ea%b2%80%ec%82%ac%3c/text%3e%3cpath%20d='M%20276%2c423%20C%20336%2c413%20336%2c453%20276%2c443'%20class='messageLine0'%20data-et='message'%20data-id='i5'%20data-from='V'%20data-to='V'%20stroke-width='2'%20stroke='none'%20marker-end='url(%23mermaid-dark-0-arrowhead)'%20style='fill:%20none%3b'/%3e%3c/svg%3e)
강의 본문은 일 때 을 보내지만 일부 삽입 그림은 비트의 역할을 반대로 표시한다. 두 표기 모두 일관되게 쓰면 같은 구조다. 여기서는 본문과 앞 글의 규칙에 맞춰 로 통일한다.
정직한 검증자의 난수는 질문 비트 이고, 한 라운드의 기록은 다. 이제 이 세 값을 비밀 없이 생성해 보자.
먼저 검증식에 두 응답을 직접 대입해 두면 이후 계산이 덜 낯설다. 이면 이고, 이면 다. 정직한 증명자는 를 알아 두 경우 모두 답할 수 있지만, 검증자에게 보내는 것은 매번 새로운 과 섞인 응답 하나다.
6. 실제 기록의 분포를 분석한다
강의 12쪽
는 균등한 비트다. 중요한 것은 각 를 고정했을 때 도 에서 균등하다는 사실이다.
- 이면 이므로 바로 균등하다.
- 이면 다. 고정된 를 곱하는 함수는 전단사이므로 균등성이 유지된다.
필기의 “fix × uniform = uniform”은 군 원소에 의한 전단사라는 조건 아래에서 성립한다. 아무 공간에서 아무 값을 곱해도 균등해진다는 뜻은 아니다. 을 곱하면 모든 값이 이 되는 것과 비교하면 차이가 분명하다.
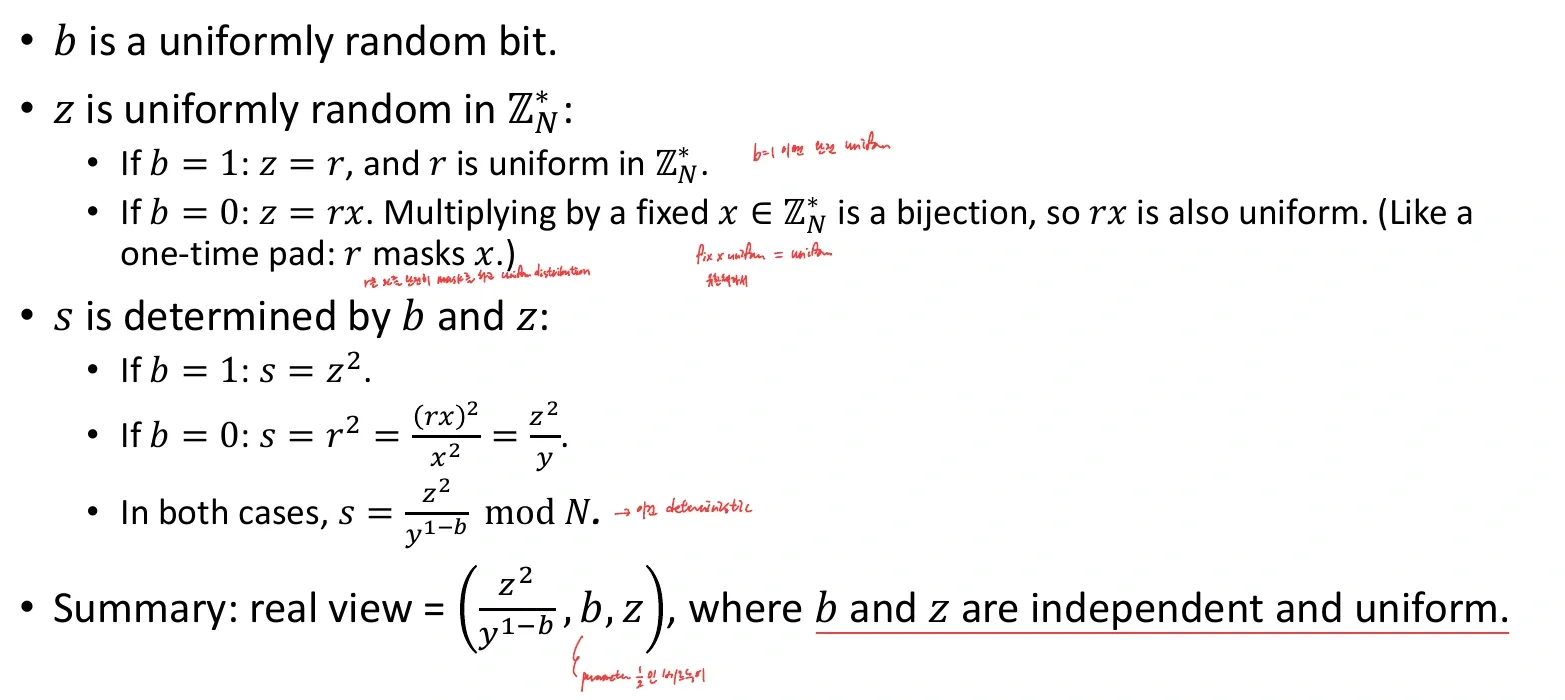
한편 는 로 결정된다.
두 경우를 합치면
이다. 따라서 실제 기록의 분포는 독립이고 균등한 를 고른 뒤 이 식으로 를 정하는 분포와 같다. 실제 프로토콜의 시간 순서를 바꾼다는 뜻이 아니라, 결과 분포를 다른 방식으로 표현한 것이다.
7. 정직한 검증자를 위한 시뮬레이터
강의 13~14쪽
는 다음처럼 동작한다.
- 을 균등하게 고른다.
- 를 균등하게 고른다.
- 을 계산한다.
- 를 출력한다.
는 를 사용하지 않는다. 공개된 의 역원만 계산하면 된다. 출력은 항상
을 만족한다.
다만 검증식을 만족한다는 사실만으로 영지식 증명이 끝나지는 않는다. 실제 실행과 같은 확률로 기록을 만들어야 한다. 앞 절에서 실제와 시뮬레이션 모두 가 독립·균등하고, 가 같은 결정 함수임을 확인했으므로 분포가 정확히 일치한다. 따라서 perfect HVZK다.
보충 예제: 비밀 없이 통과하는 기록 만들기
라 하자. 다. 시뮬레이터가 을 뽑으면
기록 은
이므로 통과한다. 실제 증명자가 을 썼을 때에도 이라는 같은 기록이 나온다. 시뮬레이터는 이 을 알 필요가 없다.
여기서 을 계산하는 일과 의 제곱근을 찾는 일을 구별해야 한다. 와 이 서로소이면 역원은 확장 유클리드 알고리즘으로 계산할 수 있다. 시뮬레이터는 이 공개적인 연산만으로 기록을 만들며, 비밀 제곱근 문제를 풀고 있는 것이 아니다.
8. 시뮬레이터가 건전성(soundness)을 깨뜨리지 않는 이유
강의 15쪽
실제 증명자는 를 보낸 다음에야 검증자가 고른 를 받는다. 시뮬레이터는 완성된 기록을 오프라인으로 쓰므로 부터 고르고 를 역산할 수 있다.
| 실제 대화 | 시뮬레이션 |
|---|---|
| 순서 | 를 먼저 정하고 계산 |
| 검증자의 미래 질문을 통제하지 못함 | 출력할 기록의 질문을 직접 선택 |
| 질문이 온 뒤 첫 메시지를 바꿀 수 없음 | 아직 전송한 메시지가 없음 |
거짓 입력에서는 같은 로 두 질문을 모두 통과할 수 없어 한 라운드 성공 확률이 최대 다. 참인 입력에서 witness를 모른다는 상황과 입력 자체가 거짓인 상황은 별도로 구별해야 한다.
이 구조에는 non-transferability도 있다. 제삼자에게 만 보여 줘서는 “실제로 비밀을 아는 사람과 대화했다”는 것을 입증하지 못한다. 제삼자 자신도 같은 종류의 기록을 만들 수 있기 때문이다. 실제로 적절한 시점에 질문을 선택한 검증자가 얻는 확신과, 나중에 기록만 보는 사람이 얻는 확신은 다르다.
9. 악의적인 검증자와 rewinding
강의 16~18쪽
악의적인 검증자는 공정한 동전 대신
처럼 와 자신의 random tape 에 따라 질문을 고를 수 있다. 기존 HVZK 시뮬레이터가 마음대로 만든 가 이 와 맞지 않으면 그 검증자의 실제 view가 아니다.
질문을 추측하고 틀리면 되감는다
의 random tape와 시작 상태를 고정한 뒤 다음을 반복한다.
- 질문의 추측값 을 균등하게 고른다.
- 를 고른다.
- 을 계산한다.
- 에게 를 주고 질문 를 받는다.
- 이면 를 출력한다.
- 다르면 같은 검증자의 시작 상태로 돌아가 새로운 로 다시 시도한다.
실제 상대에게 시간을 되돌리라고 요청하는 프로토콜이 아니다. 보안 증명 속 시뮬레이터가 검증자 프로그램을 실행하고 저장된 상태로 복원하는 것이다. 난수 테이프를 고정해야 같은 검증자 실행을 되감는 의미가 유지된다.
성공 확률이 정확히 1/2인 이유
참인 입력에서 는 제곱잉여다.
- 이면 는 제곱잉여 집합 에서 균등하다.
- 이면 이다. 제곱잉여 의 역원을 곱하는 것은 위의 전단사이므로 역시 균등하다.
두 추측에서 의 분포가 같다. 따라서 를 본 도 추측값 를 알아낼 수 없다. 고정된 에 대해 는 의 함수이고, 추측은 그 와 독립인 균등 비트다.
극단적으로 가 항상 만 질문해도 마찬가지다. 시뮬레이터의 추측은 공정한 비트이므로 절반의 시도에서 을 골라 성공한다. 질문이 에 따라 바뀌는 경우에도 가 추측 비트를 드러내지 않는다는 성질 덕분에 같은 계산이 성립한다. 성공률 은 검증자의 질문이 공정하다는 가정에서 나오는 값이 아니다.
성공한 기록의 분포도 맞는가
성공 확률이 인 것만으로 충분하지는 않다. 성공 조건을 걸어도 실제 view의 분포가 나와야 한다.
각 에서 성공 확률이 동일한 이므로 성공 조건이 이들의 분포를 편향시키지 않는다. 성공한 질문 는 실제 가 선택한 질문이다. 그때 는 검증식을 만족하는 근들 사이에서 균등하며 실제 응답의 조건부 분포와 일치한다. 따라서 기대 다항시간의 perfect ZK 시뮬레이션을 얻는다.
여기서는 검증자가 한 비트 질문을 보내는 모형을 사용했다. 잘못된 형식의 질문이나 중단도 허용하는 구현에서는 실제 실행의 중단 규칙과 그 view까지 맞춰 시뮬레이션해야 한다.
10. 여러 라운드: 순차 반복과 병렬 반복
강의 19쪽
순차 반복
개 라운드를 차례대로 수행하면 현재 라운드의 시작 상태만 저장하고 되감으면 된다. 검증자의 과거 기록과 내부 상태를 유지한 채 현재 질문을 시뮬레이션한다.
이는 시도 횟수다. 실제 실행 시간에는 각 시도에서 를 실행하는 다항시간 비용도 포함된다.
예를 들어 10라운드에서는 한 번에 10개의 질문을 모두 맞힐 필요가 없다. 첫 라운드를 성공한 상태로 저장하고 두 번째 라운드만 다시 시도하는 식이므로 평균 시도 횟수가 이 된다. 이처럼 이미 성공한 앞부분을 보존할 수 있다는 점이 뒤의 병렬 반복과 다르다.
엄격한 시간 제한을 두는 경우
라운드마다 최대 번만 시도하고 실패하면 을 출력하게 하자. 한 라운드에서 모두 틀릴 확률은 이고, 합집합 상계로
가 의 다항식이면 이 값은 negligible하다. 제한 없는 시뮬레이터와 출력이 달라지는 경우를 이 실패 사건으로 묶을 수 있으므로, strict polynomial time을 얻는 대신 perfect ZK에서 statistical ZK로 바뀐다.
병렬 반복에서는 같은 계산을 적용할 수 없다
모든 첫 메시지 를 한꺼번에 보내면 는 전체 벡터를 보고 질문 벡터를 고를 수 있다. 질문을 통째로 추측하는 단순한 방법의 성공 확률은
이고 기대 시도 횟수는 다. 이면 효율적인 시뮬레이터가 아니다. 이것은 이 시뮬레이션 방법의 한계이지, 병렬 반복의 모든 보안 성질이 자동으로 사라진다는 뜻은 아니다.
11. 참이라는 증명과 안다는 증명
강의 20~21쪽
QR에서 다음 두 주장은 구별된다.
- Membership: 인 가 존재한다.
- Knowledge: 증명자가 그런 를 알고 있다.
기계가 무언가를 “안다”는 말을 메모리 속 특정 위치에 값이 저장되어 있다는 뜻으로 한정하기는 어렵다. 값이 프로그램에 다른 형태로 들어 있을 수도 있다. 그래서 그 증명자를 이용해 witness를 효율적으로 계산할 수 있는가로 정의한다.
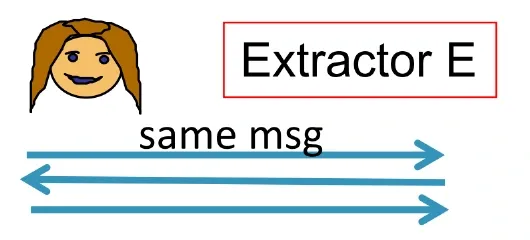
공개 입력 와 witness 의 관계를 로 쓰자. Knowledge extractor 는 공개 입력과 증명자 에 대한 접근을 받아 유효한 를 출력한다.
필기는 “검증자를 속일 만큼 잘 답하는 에서 witness를 추출한다”는 점과, SNARK에서 ZK는 선택적이지만 knowledge는 이름에 포함된 조건이라는 점을 강조한다.
추출 시간은 지식 오류(knowledge error)와의 차이에 달린다
한 라운드는 질문을 미리 찍는 전략으로도 확률 로 통과할 수 있다. 따라서 성공률이 단지 양수라는 이유만으로 효율적인 추출을 요구하지는 않는다.
성공률을 , knowledge error를 라 하면 일 때 추출을 요구하며, 실행 시간에는 일반적으로 가 들어간다. 효율적인 증명자와 역다항식 이상의 간격을 가정하면 효율적인 추출이 가능해진다.
Knowledge error는 witness 없이도 우연히 통과할 수 있는 기준선으로 이해하면 된다. QR의 한 비트 질문에서는 답할 수 있는 질문 하나를 미리 찍는 것으로 를 달성할 수 있으므로, 그 정도의 성공만으로 지식을 결론 내릴 수 없다. 추출은 이 기준선을 의미 있게 넘는 능력을 이용한다.
강의 21쪽은 실행 시간을 으로 요약한다. 이를 읽을 때는 성공 확률 자체뿐 아니라 오류 상한을 얼마나 넘었는지를 함께 보아야 한다. 이 차이를 명시하는 표준 정의는 Damgård의 Σ-protocol 강의노트, 지식증명 정의[1]에서 확인할 수 있다.
12. QR에서 witness를 추출한다
강의 22~24쪽
시뮬레이터가 를 되감았다면, 추출기는 를 되감는다.
- 의 random tape를 고정하고 첫 메시지 를 받는다.
- 을 보내 응답 을 받는다.
- 를 보낸 직후의 상태로 를 되감는다.
- 을 보내 응답 을 받는다.
- 두 응답이 모두 유효하면 을 출력한다.
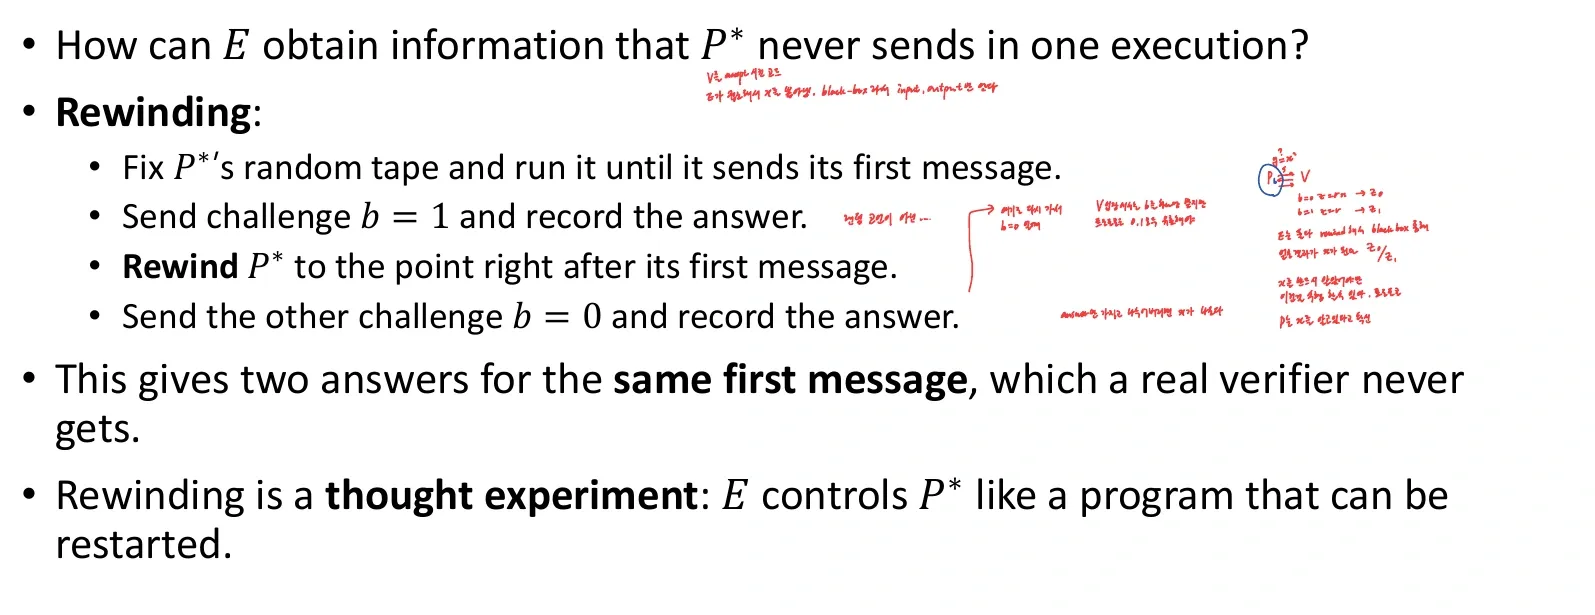
두 수락식은
이므로
같은 첫 메시지에 대한 서로 다른 질문의 수락 기록 두 개로 witness를 계산하는 성질이 special soundness다. 질문만 다르고 첫 메시지는 같아야 한다.
식을 나누는 이유는 두 응답에 공통으로 들어간 가림값을 없애기 위해서다. 정직한 응답에서는 , 이므로 비율을 취하면 가 남는다. 임의의 증명자가 보낸 값이라도 두 검증식을 만족하면 위 제곱식으로 유효한 근임을 보일 수 있다. 반면 첫 메시지가 서로 다르면 가 소거되지 않아 같은 추출 결론을 얻지 못한다.
가 서로 다른 홀수 소수의 곱이고 이면 에는 네 개의 제곱근이 있다. 추출 결과는 원래 증명자가 사용한 근과 다를 수 있지만, 이면 유효한 witness다.
1/2보다 더 잘 성공하면 왜 추출 가능한가
한 라운드의 성공 확률이
이라고 하자. Random tape를 고정하면 증명자가 두 질문 중 맞힐 수 있는 개수는 개다. 각각의 tape 비율을 라 두면
따라서
최소 비율의 tape에서는 두 질문을 모두 통과한다. 새 tape로 시작해 두 응답을 검사하는 시도를 반복하면 기대 시도 횟수는 최대
이다. 예를 들어 성공률이 이면 이므로 두 질문에 답하는 tape의 비율은 최소 , 기대 시도는 최대 회다.
라운드 전체에 대한 강의의 기준은 성공률이 를 눈에 띄게 넘는가이다. 여러 라운드의 추출은 대화의 분기 구조를 다뤄야 하므로, 위 한 라운드 식에 숫자만 치환한 증명과 구별한다.
13. Simulator와 extractor는 모순되지 않는다
강의 25쪽
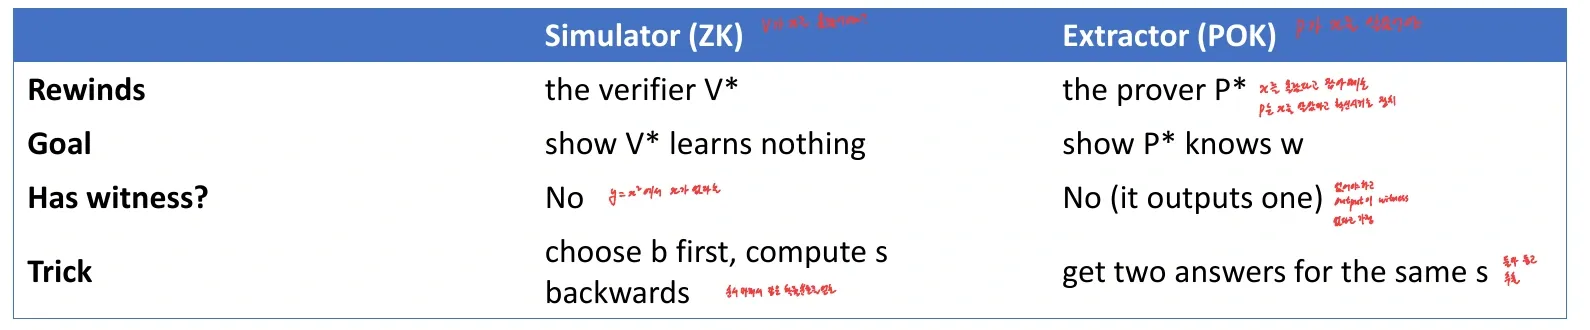
| 구분 | Simulator | Extractor |
|---|---|---|
| 보이려는 성질 | 검증자가 추가 정보를 얻지 못함 | 증명자의 동작에서 witness를 계산할 수 있음 |
| 되감는 상대 | 악의적인 검증자 | 증명자 |
| 처음 witness를 받는가 | 받지 않음 | 받지 않음 |
| 최종 출력 | 실제와 같은 분포의 view | 유효한 witness |
| QR에서의 방법 | 질문을 먼저 고르고 를 역산 | 같은 에 대한 두 응답 확보 |
시뮬레이터는 스스로 정한 한 질문에 맞는 기록을 만든다. 추출기는 같은 첫 메시지의 두 질문에 답하는 증명자의 능력을 이용한다. 서로 다른 능력을 사용하므로 “witness 없이 기록을 만든다”와 “잘 답하는 증명자에서 witness를 얻는다”는 모순되지 않는다.
일반 검증자가 실제 실행에서 두 응답을 받을 수 있다는 뜻도 아니다. 되감기는 보안 증명의 접근 권한이다. 실제 구현에서 같은 난수와 첫 메시지를 재사용해 두 응답을 내놓으면 witness가 유출될 수 있다.
정상적인 두 번의 인증에서는 서로 다른 난수로 첫 메시지도 새로 만든다. 따라서 첫 번째 인증에서 받은 과 두 번째 인증에서 받은 를 단순히 나눈다고 위 추출식이 성립하지 않는다. “한 실행의 같은 상태에서 두 갈래의 응답을 얻는 능력”과 “서로 독립적인 실행을 여러 번 관찰하는 능력”을 구별해야 한다.
14. 두 번째 예제: Graph Isomorphism
강의 26~27쪽
두 그래프 , 사이에 정점 순열 가 존재하여
이면 동형이라고 한다. 또는 로 쓴다. 그림의 배치가 달라도 정점 이름을 바꿔 인접 관계를 보존하면 같은 구조다.
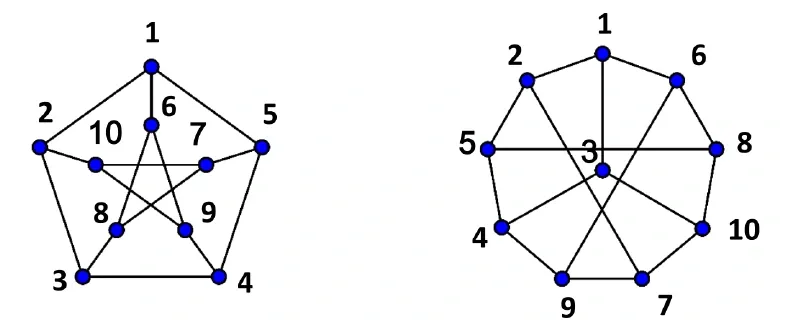
공개 입력은 이고 witness는 동형사상 다. 증명자는 를 공개하지 않고, 두 그래프가 동형이며 자신이 그 대응을 안다는 것을 보이려 한다.
무작위로 다시 이름 붙인 그래프 를 만들고, 검증자가 고른 쪽에서 로 가는 대응 하나만 보여 주는 것이 기본 생각이다.
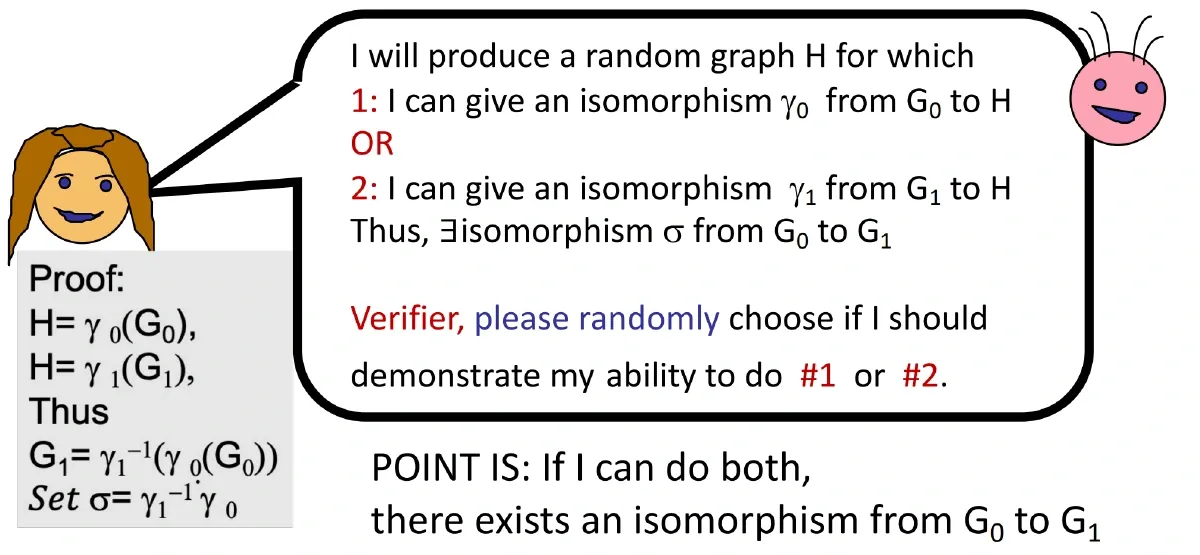
와 의 대응을 둘 다 알면 두 대응을 합성해 을 얻는다. 실제 실행에서는 하나만 공개한다.
15. 그래프 동형 프로토콜
강의 28쪽
을 아는 증명자는 다음을 수행한다.
- 정점들의 균등한 무작위 순열 를 고른다.
- 를 만들어 보낸다.
- 검증자가 균등한 비트 를 보낸다.
- 증명자는 다음 순열 를 응답한다.
검증자는 가 유효한 정점 순열인지 확인하고
를 검사한다.
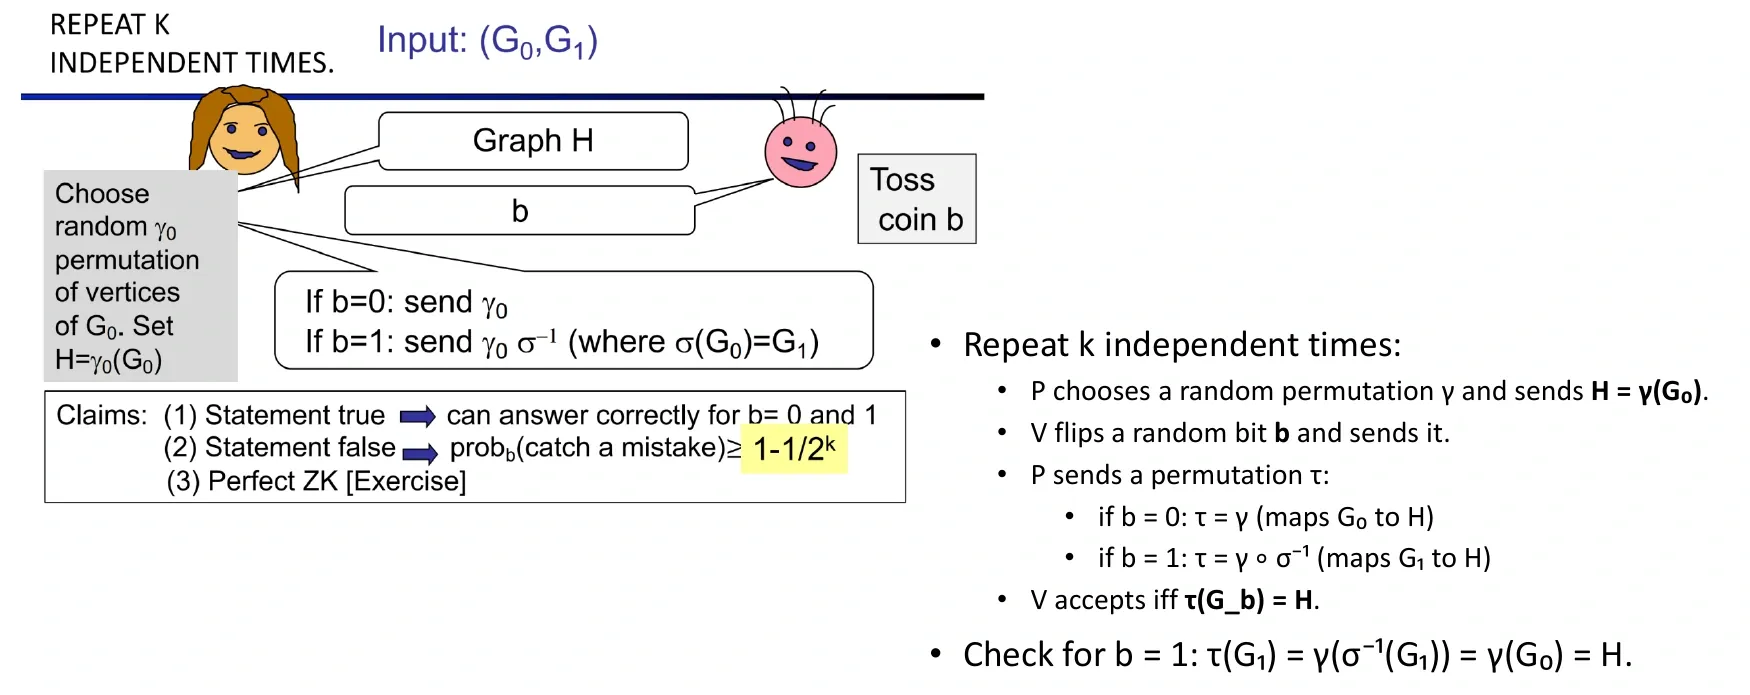
은 오른쪽의 을 먼저 적용한다. 을 로 되돌린 다음 로 에 보내는 것이다.
QR의 곱셈에서는 순서를 크게 의식하지 않았지만, 순열의 합성은 일반적으로 교환법칙이 성립하지 않는다.
검증자는 비밀 대응 를 복원할 필요가 없다. 자신이 고른 의 정점 이름을 응답 대로 바꿨을 때, 간선 집합까지 정확히 와 같아지는지만 확인하면 된다. 동형사상을 처음부터 찾는 문제와, 주어진 후보 동형사상이 맞는지 검사하는 문제의 차이가 드러나는 예다.
16. 그래프 동형의 보안 성질과 지식 추출
강의 29~30쪽
완전성(completeness)
이면 다. 이면
정직한 증명자는 두 질문 모두에 답할 수 있다.
건전성(soundness)
이면 하나의 가 두 그래프 모두와 동형일 수 없다. 만약 둘 모두와 동형이면 그 대응들을 합성해 을 얻어 모순이다.
따라서 를 먼저 고른 거짓 증명자는 두 질문 중 최대 하나에 답한다. 한 라운드 수락 확률은 최대 , 독립된 새 질문으로 회 반복하여 모두 통과하게 하면 최대 다. 거짓 주장을 잡아낼 확률은 최소 다.
영지식성(zero-knowledge): perfect HVZK와 악의적 검증자 시뮬레이션
정직한 검증자를 위한 시뮬레이터는 와 순열 를 균등하게 고르고
로 정해 를 출력한다. 를 사용하지 않는다.
실제 실행에서도 이면 , 이면 이다. 고정 순열을 합성하는 연산은 순열 집합의 전단사이므로 두 경우 모두 가 균등하다. 도 같은 식으로 결정되어 기록 분포가 정확히 일치한다.
악의적인 검증자에게는 를 추측하고 를 보낸 뒤 질문이 다르면 되감는다. 참인 입력에서 와 의 무작위 재명명 결과는 같은 분포이므로 는 추측 비트를 드러내지 않는다. 기대 시도 횟수는 라운드당 회다.
보충으로, 그래프에 자기동형이 있어 여러 순열이 같은 를 만들더라도 각 재명명 결과의 원상 개수가 같으므로 위 분포 비교는 유지된다.
지식 추출(knowledge extraction)
같은 에 대해
인 두 유효 응답을 얻으면
를 출력한다.
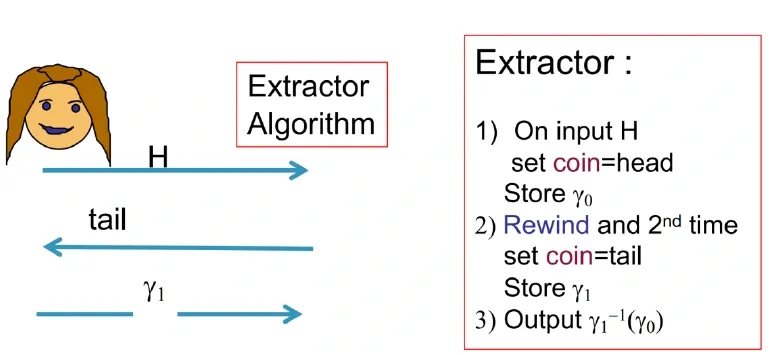
QR에서 두 응답의 비율로 제곱근을 얻었다면, 여기서는 역순열과 합성으로 동형사상을 얻는다. 따라서 이 프로토콜은 ZK proof of knowledge, 즉 ZKPOK다.
17. Proof, argument, Σ-protocol
강의 31~32쪽
계산 능력이 무제한인 증명자는 다항식 길이의 witness 후보를 전부 탐색할 수 있다. 현실의 효율적인 증명자가 어떻게 witness를 알고 있는지를 다룰 때에는 계산 제한과 추출 효율을 함께 보는 것이 중요하다.
| 구분 | 거짓 증명을 막아야 하는 상대 |
|---|---|
| Proof | 계산 능력이 무제한인 증명자까지 |
| Argument | 효율적인 PPT 증명자 |
이 구별은 건전성(soundness)의 상대 범위다. Proof/argument와 ZK 여부, knowledge 여부는 각각 따로 확인하는 성질이다. 무제한 증명자를 논의할 수 없다는 뜻도 아니다. 추출기의 효율을 오라클 호출 수와 증명자 실행 비용 중 어떤 기준으로 재는지 분명히 해야 한다.
QR와 GI에는 공통으로 다음 구조가 있다.
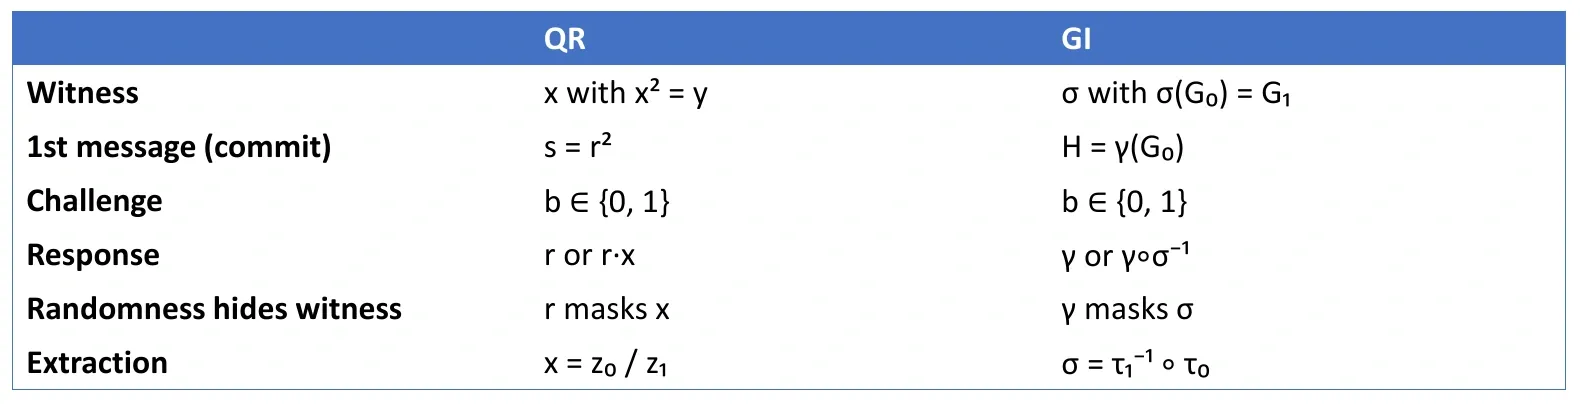
이러한 public-coin 3단계 구조에 완전성(completeness), special soundness, special HVZK를 갖춘 것이 Σ-protocol이다. 메시지가 세 번 오간다는 사실만으로 모두 Σ-protocol은 아니다. 첫 메시지를 commit이라고 부르지만, 별도의 commitment scheme의 모든 성질이 자동으로 붙는 것도 아니다. Σ-protocol 정의[1]
Public-coin은 검증자의 challenge가 정해진 공간에서 뽑은 공개 무작위 값이라는 뜻이다. Special HVZK는 challenge를 지정해 주어도 그 challenge에 조건을 건 실제 기록의 분포를 시뮬레이션할 수 있다는 성질이다. QR에서는 주어진 에 대해 를 균등하게 뽑고 로 정했던 계산이 바로 그 예다. Special soundness는 두 challenge의 답에서 witness를 얻는 조건이고, special HVZK는 한 challenge의 기록을 witness 없이 만드는 조건이다.
강의는 Schnorr identification과 서명도 이 구조와 연결된 예로 든다. 다음 글의 SNARK에서도 proof/argument의 차이와 knowledge extractor가 다시 등장한다.
18. 응용: 비밀번호를 보내지 않는 신원 인증
강의 33~34쪽
Alice가 Bob에게 자신임을 증명하려고 비밀번호 자체를 보내면, 이를 얻은 공격자가 나중에 Alice를 사칭할 수 있다. 강의는 네트워크 도청, 서버 침해, 악의적인 서버를 예로 들고 스마트카드·ATM·인터넷 로그인을 응용 상황으로 제시한다.
ZK identification에서는 비밀을 보내는 대신 등록한 공개키에 대응하는 비밀을 안다는 것을 증명한다.
- 적절한 에 대해 Alice가 비밀 를 고른다.
- 을 공개키로 등록한다.
- 로그인할 때 QR ZKPOK로 의 제곱근을 안다는 것을 증명한다.
- Bob은 공개 정보 로 검증한다.
| 관점 | 비밀번호를 직접 전달하는 단순 모형 | ZK identification |
|---|---|---|
| 서버의 검증 정보 | 비밀번호 또는 비밀번호 검증값 | 공개키 |
| 대화에서 보호할 값 | 전송한 비밀번호 | 공개하지 않는 비밀 제곱근 |
| 공개키 DB가 노출되면 | 비밀번호 검증값에 대한 공격을 고려해야 함 | 공개키만으로 witness를 바로 얻지는 못함 |
강의의 비밀번호 비교는 단순화된 모형이다. TLS로 보호되는 로그인에서 도청자가 평문 비밀번호를 바로 읽는다고 일반화하거나, 해시 유출이 항상 즉시 비밀번호 유출과 같다고 해석하면 안 된다.
두 보안 성질이 함께 필요하다
영지식성(zero-knowledge) 은 정당한 인증 과정의 view에서 비밀에 관한 추가 정보를 얻지 못하게 한다. 지식 건전성(knowledge soundness) 은 사칭자가 오류 상한보다 눈에 띄게 높은 확률로 성공하면 그 사칭자에게서 제곱근을 추출할 수 있음을 뜻한다.
여기에 적절히 생성한 합성수에 대한 제곱근 계산의 어려움이 결합된다. 강의의 “제곱근 계산과 인수분해가 동등하게 어렵다”는 말은 표준적인 임의 제곱잉여의 근 찾기 문제에 관한 환원이다. 처럼 근이 바로 보이는 개별 입력까지 모두 어렵다는 뜻은 아니다.
보충으로, 임의의 에 대해 를 만들고 다른 근 을 얻으면 으로 비자명한 인수를 찾을 수 있다. 반대로 를 알면 각 소수 법에서 근을 구해 CRT로 결합할 수 있다.
그러므로 검증자가 의 소인수를 알고 있는 설정에서는 제곱근을 구해 사칭할 수 있다. 안전한 매개변수 생성, 공개키와 계정의 결합, 매 실행의 새 난수도 필요하다. ZK만으로 실시간 인증 중계나 서버 전체 장악까지 해결되는 것은 아니다.
19. 복습문제
1. 1/λ¹⁰이 작은 값인데도 negligible이 아닌 이유는?
Negligible은 모든 역다항식보다 결국 작아야 한다. 은 보다 작아지지 않으므로 정의를 만족하지 않는다.
2. View에 메시지뿐 아니라 검증자의 난수도 넣는 이유는?
검증자는 자신의 난수를 알고 있고 이를 메시지와 결합해 계산할 수 있다. 메시지 분포만 맞추고 난수와의 상관관계를 무시하면 검증자의 실제 정보를 시뮬레이션했다고 할 수 없다.
3. 유효한 transcript 하나를 만들면 영지식 증명이 끝나는가?
아니다. 실제 실행의 view와 같은 분포이거나 요구된 의미에서 구별 불가능해야 한다. 항상 특정한 유효 기록 하나만 출력하는 시뮬레이터는 일반적으로 실제 분포와 구별된다.
4. QR에서 b=0일 때 z=rx가 균등한 이유는?
가 단위군 원소라 역원 이 존재한다. 가 단위군 위의 전단사이므로 균등한 의 분포를 순서만 바꾼다.
5. N=15, y=4에서 시뮬레이터가 b=0, z=7을 골랐다. s는?
이므로 이다. 검증식은 로 성립한다.
6. 악의적인 검증자가 s를 보고 질문을 골라도 추측 성공률이 1/2인 이유는?
참인 입력에서 추측값이 이든 이든 는 같은 균등 제곱잉여 분포다. 와 검증자의 고정 난수로 질문을 계산해도, 그와 독립인 균등 추측값을 맞히는 확률은 이다.
7. 순차 k회 시뮬레이션을 라운드마다 λ번으로 제한하면 무엇이 바뀌는가?
실행 시간을 엄격한 다항시간으로 제한할 수 있다. 대신 최대 확률로 실패 표식이 출력되어, 정확히 같은 분포가 아니라 negligible한 통계적 차이를 허용한다.
8. N=15, y=4, s=4에서 z₁=7, z₀=14를 얻었다. 추출되는 근은?
이므로 다. 이므로 유효하다. 두 응답은 같은 에 대한 것이어야 한다.
9. 한 라운드 성공률이 0.6이면 두 질문에 모두 답하는 random tape의 비율은 최소 얼마인가?
이므로 최소 다. 두 응답을 얻는 새 tape 시도의 기대 횟수는 최대 회다.
10. GI 프로토콜에서 b=1의 응답이 γ∘σ⁻¹인 이유는?
검증자는 에서 로 가는 순열을 요구한다. 먼저 로 을 로 돌리고, 로 에 보낸다. 그래서 오른쪽부터 적용하는 합성 이다.
11. GI에서 두 응답 τ₀, τ₁으로 얻는 witness와 그 방향은?
이다. 이므로 에서 로 가는 동형사상이다.
12. 시뮬레이터와 추출기가 둘 다 되감기를 쓰는데, 왜 역할이 반대인가?
시뮬레이터는 검증자를 되감아 witness 없이 view를 만든다. 추출기는 증명자를 되감아 같은 첫 메시지에 대한 두 응답에서 witness를 계산한다. 전자는 검증자가 배우지 못함, 후자는 증명자가 알고 있음을 보인다.
13. 세 번 메시지를 주고받는 프로토콜이면 모두 Σ-protocol인가?
아니다. Public-coin challenge를 사용하는 3단계 형식과 함께 완전성(completeness), special soundness, special HVZK가 필요하다.
14. ZK identification 서버가 공개키만 보관하면 모든 침해에 안전한가?
아니다. 공개키 DB의 노출이 비밀키 노출과 같지 않다는 의미다. 매개변수의 비밀 인수 보유, 키 등록 변조, 실시간 중계, 난수 재사용, 서버 전체 장악은 각각 별도로 다뤄야 한다.
참고 링크
Comments